5/10/2026
Integrações críticas no e-commerce: por que validar só a interface não basta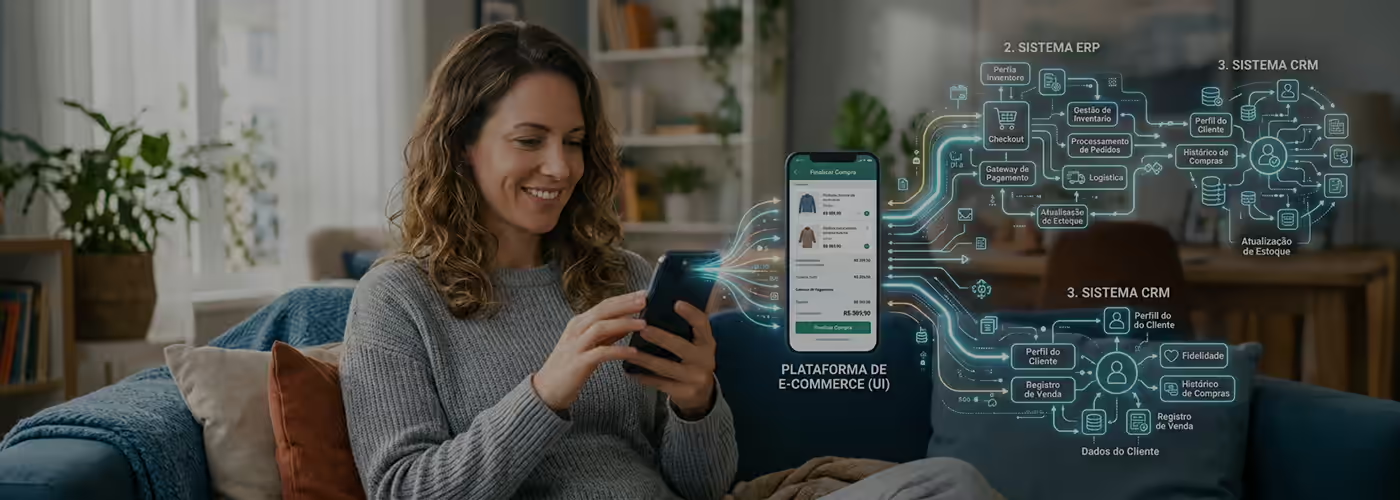


Grace Libanio
Partner e CRO

10/11/2026
Como proteger fluxos transacionais complexos entre SAP, VTEX e Salesforce garantindo a integridade dos dados e a previsibilidade do negócio?
A aparência de uma jornada de compra impecável pode esconder falhas estruturais profundas. Para CIOs, CTOs e Heads de Tecnologia, a estabilidade de uma interface bonita não garante o sucesso do negócio.
Mas quais falhas passam despercebidas quando só se valida a interface? Falhas no processamento de mensagens, payloads inválidos, chamadas de API sem confirmação ou atrasos de sincronização assíncrona ocorrem silenciosamente no back-end, sem deixar vestígios visuais.
A previsibilidade operacional reside na resiliência das integrações entre sistemas essenciais. Quando plataformas corporativas operam integradas, o fluxo de dados sustenta processos vitais, do faturamento à logística. Limitar a garantia de qualidade à validação restrita da Interface de Usuário (UI) deixa o core do negócio exposto a incidentes silenciosos.
Consideremos uma arquitetura corporativa hipotética para e-commerce. Nela, o papel de cada plataforma e os fluxos de dados variam conforme os módulos contratados, a governança e o desenho técnico:
Nesse modelo ilustrativo, um fluxo transacional requer que o pedido concluído na VTEX passe por uma camada de integração que formata e entrega a mensagem ao SAP para faturamento, atualizando o Salesforce. Se houver falhas de mensagem ou processamento, a integridade transacional é quebrada, mesmo com uma tela de sucesso na UI.
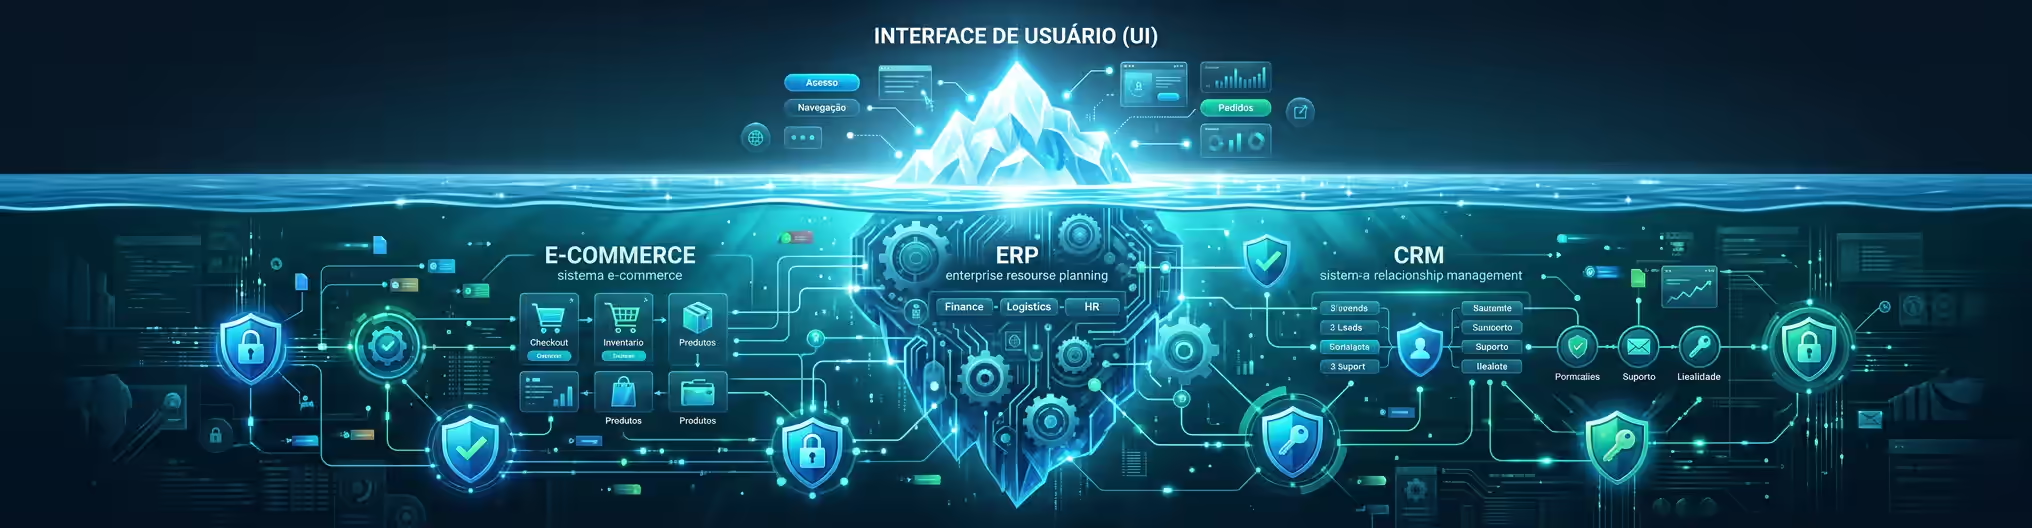
Uma confusão comum é opor testes de UI e de integração. Testes end-to-end (E2E) via UI podem verificar estados e efeitos em sistemas externos se houver asserções robustas de back-end configuradas. Contudo, a validação restrita à tela é insuficiente.
A engenharia preventiva exige testes em múltiplas camadas complementares:
A liderança técnica deve mapear as falhas sob a ótica de riscos transacionais e do impacto de processos:
Para mitigar a exposição a riscos sem engessar as entregas, a engenharia deve implementar padrões de confiabilidade no back-end.
Filas de mensagens com retries, DLQ, idempotência e IDs de correlação garantem que transações falhas sejam reprocessadas sem duplicações e de forma íntegra. IDs de correlação mantêm a rastreabilidade de ponta a ponta de cada pedido.
A liberação de novas versões deve se basear em critérios objetivos de aceitação:
Uma decisão de liberação ganha qualidade quando se baseia em critérios de risco, e não apenas na contagem de testes executados. Para jornadas críticas, a liderança pode pedir evidências de que:
Essas verificações não eliminam a possibilidade de incidentes, mas tornam os riscos mais visíveis e facilitam decisões conscientes sobre corrigir, mitigar, monitorar ou aceitar determinado cenário.
Não é necessário atribuir a mesma profundidade de validação a todas as integrações. Uma abordagem baseada em risco considera a criticidade da jornada, o volume e o valor das transações, a frequência de mudanças, a complexidade das dependências e a capacidade de detectar e recuperar falhas.
Por exemplo, um atraso tolerável na atualização de uma informação de marketing pode ter prioridade menor do que uma duplicidade de pedido ou uma divergência de estoque capaz de provocar cancelamentos. A priorização transforma o esforço de qualidade em uma decisão orientada ao impacto de negócio.
Como a Sofist pode apoiar a gestão preventiva de riscos tecnológicos
Na Sofist, a discussão sobre qualidade de software parte da necessidade de dar mais previsibilidade às operações digitais. Em cenários com múltiplos sistemas, isso exige observar não apenas a interface, mas também os fluxos de dados e as dependências que sustentam as jornadas mais relevantes.
A Gestão Preventiva de Riscos Tecnológicos ajuda a orientar a identificação e a priorização de cenários críticos, enquanto as soluções de qualidade de software da Sofist podem compor a estratégia de validação da operação. O objetivo é apoiar decisões mais informadas sobre exposição ao risco, continuidade e evolução do produto.
1. O que são integrações críticas em e-commerce?
Conexões de back-end, via APIs ou mensageria, que permitem a comunicação de dados essenciais entre sistemas fundamentais (como comércio, ERPs e CRMs), garantindo o fluxo seguro de pedidos, estoques, regras fiscais e dados de clientes.
2. Por que limitar a validação à UI aumenta a exposição a riscos?
Porque desconsidera processos assíncronos e falhas silenciosas de back-end. Um pedido pode parecer concluído para o usuário na tela, mas falhas no processamento de mensagens ou payloads inválidos na integração impedem que ele chegue ao ERP ou CRM.
3. Como falhas na sincronização assíncrona de estoque impactam o negócio?
Como a sincronização de estoque costuma ocorrer via consistência eventual, falhas ou atrasos na fila de mensagens fazem com que produtos esgotados continuem disponíveis no e-commerce, gerando vendas sem estoque físico (ruptura).
4. Quais padrões a engenharia de software deve adotar para garantir a resiliência?
Deve-se implementar retries, DLQ, idempotência e IDs de correlação para rastreabilidade, além de testes de contrato de API e simulações de concorrência.
5. Como a Gestão Preventiva de Riscos Tecnológicos protege a integridade transacional?
Mapeando e mitigando riscos nas camadas de API e integração antes que afetem o faturamento. Fornece visibilidade para priorizar testes com base no impacto de negócio, equilibrando agilidade e estabilidade.
Tem dúvidas sobre esse conteúdo?
Grace Libanio
Partner e CRO
Grace Libânio, CRO e Partner na Sofist, é uma líder com vasta experiência em Business Development, Complex Sales e B2B Sales. Sua jornada de 13 anos na Sofist é um case de sucesso: de estagiária, ela evoluiu para Head de Vendas e de Negócios, e hoje é responsável pela estratégia de crescimento e receita da companhia.